


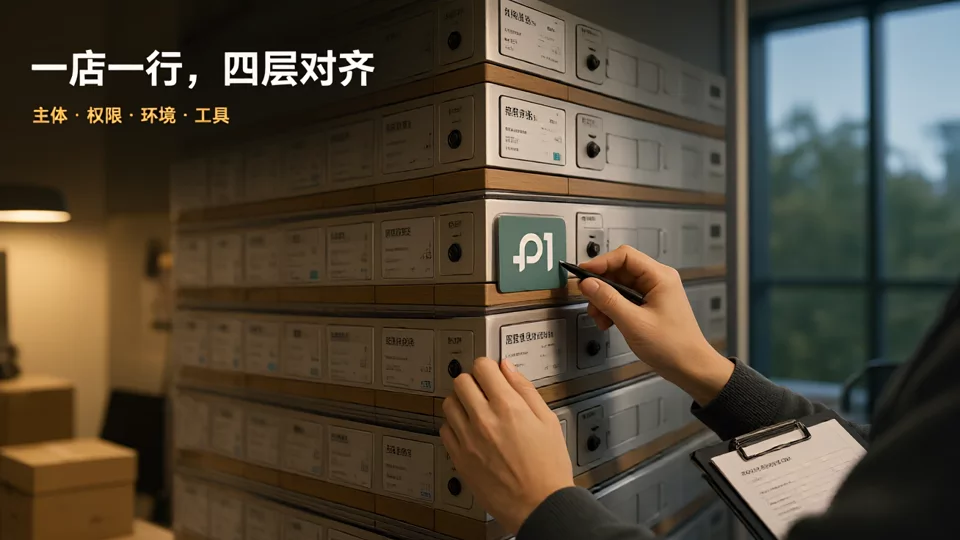
单个店铺分开登录都正常,但同一批人开始集中处理订单、改价、回客服之后,验证码就开始频繁弹出,ERP 把 A 店的库存写到 B 店,离职两周的员工账号还挂在后台。多数团队第一反应是换工具,换完之后问题照旧,因为账号主体、卖家中心角色、登录环境和工具写入范围这四层从来没有固定对应过。
下面给的是判断标准和可打印的清单,不是工具榜单,也不承诺“防关联”或“绝不封号”。
先分清:亚马逊卖家账号、卖家中心与店铺管理工具各管什么
亚马逊卖家账号是经营主体和政策责任的入口。按亚马逊官方卖家公告的说明,通常每个区域运营一个账户;确有合理业务需求时可以拥有多个账户,且账户健康相互影响,一个账户的政策问题可能波及关联账户。所以“多账号”首先是主体与合规问题,不是技术问题。
亚马逊卖家中心是操作与权限的入口:订单、库存、广告、绩效、子账号角色都在这里。给运营开子账号,等于把某个范围内的操作权授出去,权限跟着角色走,不跟着人走。
亚马逊店铺管理工具是数据写入层:ERP 和多店管理工具通过授权,在平台与内部系统之间搬运订单、库存、价格和客服消息。它不改变账号主体,也不能替平台做审核判断,把工具当成“多账号解决方案”是最常见的错位。
用四层映射把每个店铺固定下来
扩店之前先做一张表,一个店铺一行,四列必须填满,填不满就不开新店。
- 账号主体:主体名称、注册区域、收款与税务主体、对外责任人。记录“这个店铺归谁”,而不是“谁在用”。
- 卖家中心角色:管理员、运营、客服、财务各是谁,各自的最小权限是什么。原则是一个人一个账号,不共享登录凭据。
- 登录环境:店铺与设备、浏览器环境、网络的对应关系,以及谁在什么环境下登录哪个店;换设备要登记。
- 工具写入范围:ERP 授权了哪些店铺、能写哪些字段(价格、库存、发货、消息)、哪些操作必须人工确认。
这张表的价值在于出问题能定位到层:验证码频繁先查登录环境,写错店先查写入范围,权限残留查角色,受限查主体与账户健康。
选店铺管理工具:五项现场验收标准
不要看功能列表长短,用这五项在真实店铺上试。
- 按店铺隔离:切换店铺时,数据、操作日志、客服会话应完全分开;日志要能查到谁在什么时候改了哪个店的什么。
- 高风险写入可控:批量改价、批量改库存、批量改 listing 能否单独授权或强制二次确认。
- 角色可分层:至少能配只读、运营、财务、管理员四档,且角色绑定店铺,而不是绑定工具账号。
- 权限可回收:人员离职当天能否一键停用,授权记录是否留痕。
- 失败可回滚:写入失败或写错时,有没有错误清单、重试机制和回滚记录。
边界要写清楚:工具不能替代平台合规,也不该被用来绕过平台审核、伪造资料或规避多账户政策。授权范围越大,出错时的波及面越大。
亚马逊多账号运营清单:账号、权限、环境、写入与异常止损
- 开店前:核对主体资料、收款账户、税务信息是否与现有店铺可区分;确认多账户有合理业务需求,并保留申请与沟通记录。
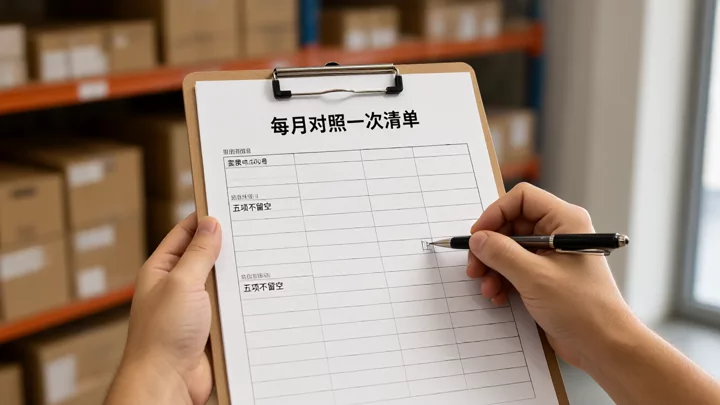
- 人员:入职按岗位开最小权限,离职当天回收;每月导出一次角色清单,比对实际在岗人员。
- 环境:店铺与环境一一对应并登记,避免同一运营在多店之间无标记切换。
- 写入:ERP 授权按店铺、按字段最小化;批量操作前先小批量试写并核对结果。
- 异常止损:出现验证码激增、错店、权限残留时,先停批量写入和重复登录,再按四层逐项核对并保留日志;若收到账户受限通知,按亚马逊卖家账号受限后的排查思路处理,不要连续提交申诉或批量改资料。
扩店时先复用四层映射,再重新授权工具
从单店扩到多店,不要照搬现有工具的授权模板;先把新店的主体、角色、环境和写入范围填进四层映射表,再按新店重新授权。亚马逊卖家中心子账号与多账号管理的边界可以参考卖家中心与多账号管理的完整梳理;团队在同一网络环境下操作多个店铺的通用规范,也可以参考多账号管理的说明。
常见问题
亚马逊同一主体能不能开多个卖家账号?
通常每个区域运营一个账户;确有合理业务需求时可以申请多个,但账户健康相互影响。是否获批以官方政策和账户通知为准,不要自行假设额度。
卖家中心给运营开了子账号,为什么还会出现权限残留?
角色绑定的是权限范围,人离开后权限不会自动消失;而 ERP 授权是独立的一层,回收子账号不等于回收工具授权,两处都要查。
店铺管理工具能保证账号不被关联吗?
不能。工具影响的是数据写入与操作留痕,平台判断关联时会看主体、资料、行为等多种信号,且不会公开全部规则。
从单店扩到多店,先加工具还是先改权限流程?
先改流程:把四层映射表填满,定好角色和回收机制,再选工具。否则工具只会把原本的混乱放大到更多店铺。

